SMS Doğrulama Kodu Ne Kadar Güvenli?
Bankadan e-postaya kadar birçok hizmet, şifrenizin yanında telefonunuza gelen bir SMS doğrulama kodu istiyor. Bu iki adımlı doğrulama, hesabınızı yalnızca şifreyle korumaya göre çok daha güvenli. Ancak güvenlik uzmanlarına göre SMS ile gelen kod, kullanılabilecek yöntemler arasında en zayıf halka. SMS Doğrulama Kodu Nasıl Çalışır? Bir hesaba giriş yaptığınızda şifrenizi girdikten sonra telefonunuza kısa bir […]
Bankadan e-postaya kadar birçok hizmet, şifrenizin yanında telefonunuza gelen bir SMS doğrulama kodu istiyor. Bu iki adımlı doğrulama, hesabınızı yalnızca şifreyle korumaya göre çok daha güvenli. Ancak güvenlik uzmanlarına göre SMS ile gelen kod, kullanılabilecek yöntemler arasında en zayıf halka.
SMS Doğrulama Kodu Nasıl Çalışır?
Bir hesaba giriş yaptığınızda şifrenizi girdikten sonra telefonunuza kısa bir kod gönderiliyor. Bu kodu da girdiğinizde giriş tamamlanıyor. Böylece şifreniz çalınsa bile saldırganın hesabınıza girebilmesi için telefonunuza gelen koda da ihtiyacı oluyor. Sorun şu ki, saldırganlar bu kodu ele geçirmenin yollarını geliştirmiş durumda.
SIM Kopyalama (SIM Swap)
En bilinen yöntemde dolandırıcı, mobil operatörü kendisinin siz olduğuna ikna ederek numaranızı kendi elindeki SIM karta taşıtıyor. Bu işlemden sonra size gelmesi gereken tüm SMS’ler, doğrulama kodları dahil, saldırgana gidiyor. Telefonunuzun aniden şebekeden düşmesi bu saldırının bir işareti olabiliyor.
Oltalama ile Kodun Çalınması
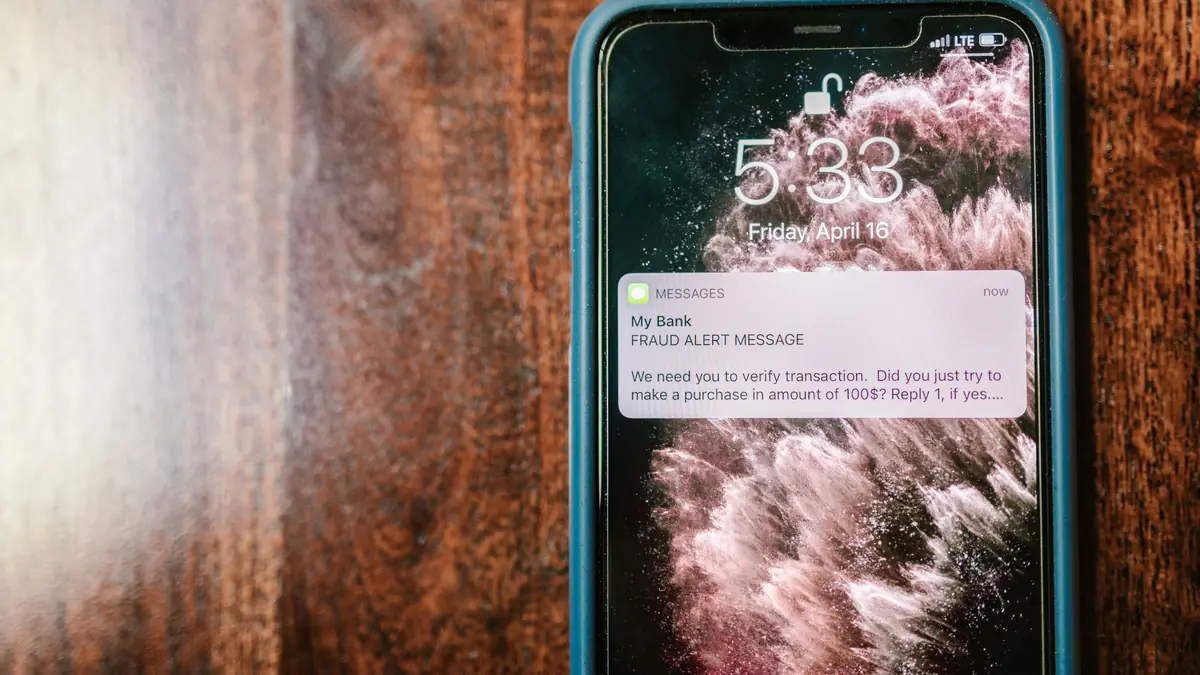
SMS kodunu ele geçirmenin daha kolay yolu ise sizi kandırmak. Gerçeğine benzeyen sahte bir giriş sayfası, şifrenizi ve hemen ardından telefonunuza gelen kodu istiyor. Siz kodu yazdığınız anda saldırgan onu gerçek sitede kullanıyor. Kod ne kadar kısa süre geçerli olursa olsun, bu yöntem işe yarayabiliyor.
Şebeke Açıkları ve Kötü Amaçlı Yazılımlar
ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı (CISA), operatörler arasındaki eski SS7 iletişim protokolündeki açıklar sayesinde SMS ve sesli kodların ele geçirilebildiğine dikkat çekiyor. SMS mesajları uçtan uca şifrelenmediği için telefona bulaşan kötü amaçlı yazılımlar da bu kodları okuyabiliyor.
Daha Güvenli Yöntemler Neler?
CISA, çok faktörlü doğrulama yöntemlerini güçlüden zayıfa şöyle sıralıyor:
- FIDO/WebAuthn ve geçiş anahtarları (passkey): Oltalamaya dayanıklı en güçlü yöntem. Sahte siteye kod girmeniz mümkün değil.
- Doğrulama uygulamaları: Google Authenticator, Microsoft Authenticator gibi uygulamaların ürettiği kodlar ve sayı eşleştirmeli onay bildirimleri.
- Sayı eşleştirmesiz onay bildirimleri.
- SMS ve sesli arama kodları: Son çare olarak kullanılması öneriliyor.
CISA’ya göre yine de herhangi bir iki adımlı doğrulama, hiç olmamasından iyi. Yani SMS doğrulamayı kapatmak yerine mümkün olan hesaplarda daha güçlü bir yönteme geçmek gerekiyor.
Neler Yapabilirsiniz?
- E-posta, banka ve sosyal medya gibi kritik hesaplarda geçiş anahtarı ya da doğrulama uygulaması kullanın.
- Doğrulama uygulaması eklediyseniz, hizmet izin veriyorsa SMS seçeneğini kaldırın; aksi halde zayıf bir arka kapı açık kalır.
- Size gelen bir doğrulama kodunu asla telefonla ya da mesajla kimseyle paylaşmayın.
- Telefonunuz nedensiz yere şebekeden düşerse hemen operatörünüzü arayın.
Güçlü bir şifre oluşturmak için güvenli şifre nasıl oluşturulur, sahte siteleri ayırt etmek için bir web sitesinin güvenilir olduğu nasıl anlaşılır yazılarımıza göz atabilirsiniz.
Sıkça Sorulan Sorular
SMS doğrulama kodu güvenli mi?
Hiç yoktan çok daha güvenlidir ama en güvenli yöntem değildir. SIM kopyalama ve oltalama saldırılarıyla ele geçirilebilir.
SMS yerine hangi doğrulama yöntemi kullanılmalı?
Geçiş anahtarları (passkey) ve FIDO güvenlik anahtarları en güçlü yöntemlerdir. Doğrulama uygulamaları da SMS’ten daha güvenlidir.
SIM kopyalama nasıl anlaşılır?
Telefonunuzun aniden şebekeden düşmesi ve arama yapamamanız bir işaret olabilir. Bu durumda hemen operatörünüzle iletişime geçin.